La GRC en cybersécurité relie risques, décisions et preuves sans alourdir les audits
Publié par : Élise Garcin-Lafargue — Rédactrice spécialisée en IT
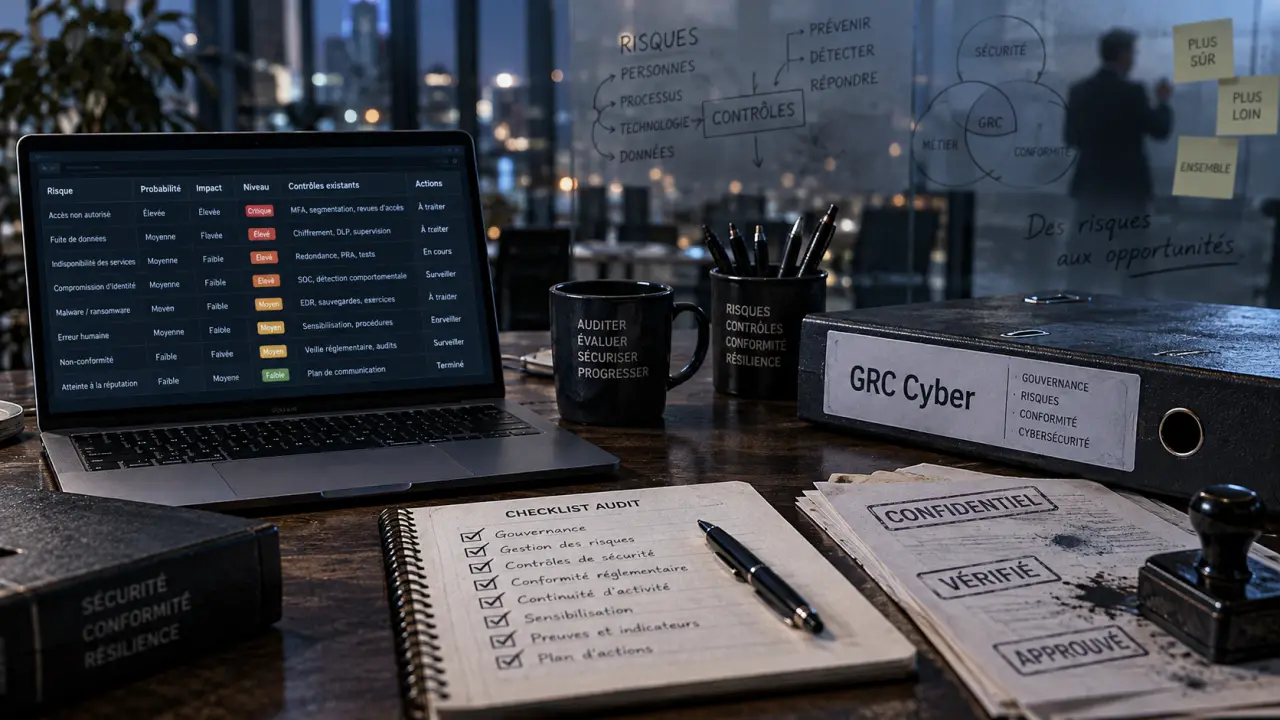
La GRC en cybersécurité donne un cadre commun pour décider, prioriser et démontrer que les mesures de sécurité répondent aux risques réels de l’entreprise. Elle évite deux écueils fréquents : empiler des contrôles techniques sans objectif métier et découvrir trop tard une obligation non respectée. Son rôle est de relier la direction, les équipes IT, le juridique et les métiers autour d’une sécurité suivie et compréhensible.
La GRC cybersécurité, un système de pilotage plutôt qu’un simple sujet de conformité
GRC signifie Gouvernance, Risques et Conformité. Appliquée à la cybersécurité, elle organise la protection des données, des applications, des infrastructures et des services numériques selon les priorités de l’organisation. Ce n’est ni un logiciel, ni une certification, ni un audit ponctuel. C’est une démarche continue qui transforme les exigences de sécurité en décisions suivies et documentées.
Une entreprise peut disposer d’un pare-feu, de sauvegardes, d’un antivirus ou d’un dispositif de détection sans avoir une démarche GRC mature. La différence tient à sa capacité à répondre clairement à plusieurs questions : quels actifs sont critiques ? Quels scénarios menacent réellement l’activité ? Qui accepte un risque résiduel ? Quels contrôles prouvent le respect des exigences ? À quelle fréquence faut-il les vérifier ?
Ce que la GRC apporte à la sécurité opérationnelle
Les outils de cybersécurité produisent des alertes, des journaux et des mesures techniques. La GRC leur donne un contexte. Elle permet, par exemple, de relier une vulnérabilité sur une application à la criticité des données traitées, à une obligation réglementaire et à un responsable chargé de la correction. La sécurité devient alors un sujet de management : les arbitrages sont explicites, les responsabilités identifiées et les moyens affectés là où ils ont le plus d’impact.
Les trois piliers : décider, mesurer, démontrer
Les trois dimensions de la GRC se renforcent mutuellement. Une organisation peut les répartir entre plusieurs équipes, mais les traiter en silos crée vite des doublons, des angles morts et des rapports difficiles à exploiter. La gouvernance fixe le cadre, la gestion des risques aide à choisir les priorités et la conformité vérifie que les règles sont appliquées.
La gouvernance définit le cap et les responsabilités
La gouvernance fixe les règles du jeu : politique de sécurité, rôles de décision, niveau de risque acceptable, procédures d’escalade et indicateurs présentés à la direction. Elle veille à l’alignement entre les objectifs de l’entreprise et la sécurité des systèmes d’information. Une politique sans propriétaire, une exception jamais réexaminée ou un contrôle sans responsable signalent une gouvernance insuffisante.
La gestion des risques transforme les menaces en priorités
La gestion des risques suit une logique simple : identifier, évaluer, traiter, puis surveiller. Une cartographie recense les actifs importants, les menaces, les vulnérabilités, les impacts possibles et les mesures déjà en place. Des méthodes comme EBIOS RM, la modélisation des menaces ou les matrices de risques rendent l’analyse plus cohérente.
Le traitement peut réduire le risque grâce à un contrôle, le transférer par un dispositif contractuel, l’éviter en modifiant une activité ou l’accepter de manière formalisée. Cette dernière option ne signifie pas ignorer le risque. Elle suppose de connaître son niveau, d’identifier le décideur et de prévoir une date de réexamen.
La conformité rend les preuves disponibles
La conformité vérifie que l’entreprise respecte les textes, les engagements contractuels, les normes et les règles internes qui la concernent. Selon l’activité, cela peut inclure le RGPD, NIS2, PCI-DSS ou des exigences de clients. ISO 27001 fournit un cadre reconnu pour structurer un système de management de la sécurité de l’information.
La conformité ne se limite pas à cocher des cases. Elle repose sur une veille juridique, des politiques applicables, des preuves de contrôle et des audits réguliers. Une règle n’a de valeur opérationnelle que si elle est comprise, attribuée à un responsable et vérifiée dans le temps.
Du risque métier au plan d’action : une démarche GRC concrète
Une démarche utile commence par les activités à protéger, pas par le choix d’une plateforme. Une PME, un groupe international ou un acteur très réglementé n’auront pas le même périmètre, mais la séquence de travail reste comparable.
- Délimiter le périmètre : identifier les services, les données, les applications, les fournisseurs et les processus les plus importants pour l’activité.
- Établir l’état initial : examiner les politiques, les contrôles, les incidents passés, les obligations applicables et les écarts de conformité.
- Cartographier et prioriser : relier les scénarios de menace aux impacts financiers, opérationnels, juridiques et réputationnels.
- Construire une feuille de route : attribuer chaque action à un propriétaire et définir une échéance, un budget et un indicateur de suivi.
- Contrôler dans la durée : actualiser les risques après un changement majeur, un incident, l’adoption d’un nouvel outil ou une évolution réglementaire.
Il est utile de raisonner à plusieurs niveaux. Un même mot de passe faible n’a pas la même portée sur un poste isolé, sur un compte administrateur ou chez un prestataire qui accède à des données clients. Cette lecture par propagation dépasse la simple liste de vulnérabilités : elle évalue les dépendances, les effets en cascade et le rayon d’impact sur les processus critiques.
Elle aide aussi à expliquer les priorités à la direction. Une mesure peu visible, comme la revue des droits d’accès d’un fournisseur, peut réduire un risque plus important qu’une action plus spectaculaire. Le lien avec l’activité rend l’arbitrage plus concret et facilite l’adhésion des équipes concernées.
Des preuves légères mais fiables
La documentation doit servir l’action, sans créer une bureaucratie inutile. Une procédure de gestion des accès, un registre des exceptions, les comptes rendus de revues, les résultats de tests de pénétration ou les rapports d’audit sont des preuves pertinentes lorsqu’ils restent à jour et faciles à exploiter.
L’objectif est de pouvoir démontrer qui a fait quoi, selon quelle règle et avec quel résultat. Cette traçabilité est utile face à un auditeur ou à un client, mais aussi après un incident, lorsque l’entreprise doit reconstituer les décisions prises et les contrôles réellement effectués.
Référentiels, outils et indicateurs : choisir ce qui facilite le pilotage
Les référentiels donnent une structure. Les outils accélèrent la collecte, la traçabilité et le reporting. Aucun ne remplace la décision humaine. Le bon choix dépend du périmètre, du volume d’exigences, du nombre d’entités et du niveau de maturité recherché.
| Élément | Rôle dans une démarche GRC | Usage concret |
|---|---|---|
| ISO 27001 | Structurer un SMSI et ses contrôles | Formaliser les politiques, les revues et l’amélioration continue |
| EBIOS RM | Analyser des scénarios de risque | Prioriser les mesures selon les menaces et les impacts |
| Logiciel GRC | Centraliser les risques, les contrôles et les preuves | Suivre les plans d’action et préparer les audits |
| SIEM | Surveiller les événements de sécurité | Alimenter l’analyse des incidents et les indicateurs |
Une solution GRC devient pertinente lorsqu’un tableur ne suffit plus à suivre les exigences, les contrôles, les responsables et les échéances. Elle peut automatiser les campagnes d’évaluation, consolider les risques et produire des tableaux de bord. Elle ne définit toutefois ni les priorités ni le niveau de risque acceptable.
Déployer un outil avant d’avoir défini une nomenclature de risques, des propriétaires et un cycle de revue revient souvent à numériser le désordre. La méthode doit donc précéder la plateforme. L’outil vient ensuite soutenir la centralisation des preuves, le suivi des actions et la préparation des audits.
Qui porte la GRC et comment en faire un levier de résilience
La GRC concerne plusieurs fonctions. La direction valide l’appétence au risque et arbitre les priorités. Le responsable sécurité pilote les exigences de cybersécurité. Les équipes IT mettent en œuvre les contrôles techniques. Le juridique et le responsable conformité suivent les textes et les contrats. Les métiers décrivent les conséquences concrètes d’un arrêt de service ou d’une fuite de données.
Un consultant GRC ou un analyste GRC peut coordonner ce travail, réaliser des audits et traduire les exigences en plans d’action opérationnels. Son rôle dépend du fonctionnement de l’entreprise, mais il facilite généralement le dialogue entre les équipes techniques, les fonctions de contrôle et les décideurs.
Mesurer la maturité sans se tromper d’objectif
Une GRC efficace ne vise pas l’absence totale de risque, un objectif irréaliste. Elle cherche à rendre les risques connus, hiérarchisés et maîtrisés au niveau décidé par l’entreprise. Des indicateurs simples sont souvent plus utiles qu’un tableau de bord surchargé : part des actions critiques réalisées à temps, nombre d’exceptions ouvertes, couverture des fournisseurs évalués, résultats des audits, délai de correction ou taux de revues de droits effectuées.
Ces indicateurs doivent soutenir une décision. Une hausse des exceptions ouvertes peut révéler un problème de capacité, tandis qu’un délai de correction qui s’allonge peut signaler une priorité mal définie ou une dépendance technique. Le suivi prend sa valeur lorsque les résultats déclenchent une action, une réévaluation ou un arbitrage.
En installant ce cycle de décision, d’exécution et de vérification, l’entreprise réduit les surprises coûteuses : incident mal préparé, audit subi, exigence client découverte trop tard ou dépendance non évaluée dans la chaîne d’approvisionnement. La GRC cybersécurité ne remplace pas les défenses techniques. Elle leur donne une direction, des priorités et une continuité.
Articles qui pourraient vous intéresser :
 PC pour le montage vidéo : 32 Go de RAM et 3 composants indispensables pour un rendu fluide
 Nettoyage de clavier d’ordinateur portable : 3 méthodes pour une hygiène irréprochable sans risque
 Clé USB 1 To : comment choisir entre vitesse, SSD et connectique pour vos besoins ?
 Enregistrer le son système sous Windows 11 : 3 méthodes pour capturer l’audio interne