Architecte cybersécurité : concevoir un SI sécurisé sans bloquer les projets
Publié par : Élise Garcin-Lafargue — Rédactrice spécialisée en IT
L’architecte cybersécurité conçoit les règles et les dispositifs qui protègent un système d’information sans empêcher l’entreprise de travailler, d’innover ou de faire évoluer ses outils. À la croisée des réseaux, des applications, du cloud et de la gouvernance, ce spécialiste transforme les risques cyber en choix techniques concrets. Le métier convient aux profils déjà à l’aise avec l’informatique et qui souhaitent prendre de la hauteur sur les projets.
Un architecte cybersécurité pense la sécurité avant le déploiement
L’architecte cybersécurité définit une architecture de sécurité, c’est-à-dire l’organisation des protections, des accès, des flux et des contrôles nécessaires pour qu’un système reste robuste, disponible et conforme aux exigences de l’organisation. Il ne se limite pas à réagir à une attaque. Il intervient idéalement dès la conception d’une application, d’une infrastructure ou d’une migration vers le cloud.
Quiz sur le métier d’architecte cybersécurité
Testez vos connaissances sur le rôle, les responsabilités, les livrables, les composants de sécurité, les études et les certifications associés à ce métier.
Son rôle consiste à concilier plusieurs impératifs parfois contradictoires : protéger les données, permettre aux équipes de travailler efficacement, maîtriser les coûts, assurer l’interopérabilité avec l’existant et maintenir des systèmes évolutifs. Il élabore une vision d’ensemble, puis la traduit en exigences compréhensibles par les développeurs, les ingénieurs systèmes, les équipes réseau, les fournisseurs et les chefs de projet.
Un rôle différent du RSSI, du pentester et de l’ingénieur sécurité
Le RSSI pilote la gouvernance et la stratégie globale de sécurité. L’architecte cybersécurité rend cette stratégie applicable dans les architectures techniques. L’ingénieur sécurité déploie, administre et exploite plus directement les solutions retenues. Le pentester recherche les failles en simulant des attaques, tandis que l’analyste SOC surveille les alertes et contribue à la détection des incidents. Ces métiers collaborent étroitement, mais l’architecte se distingue par ses arbitrages de conception et sa capacité à définir une cible durable.
| Métier | Contribution principale | Temporalité |
|---|---|---|
| Architecte cybersécurité | Concevoir les principes, les flux et les protections | Avant et pendant les transformations |
| RSSI | Définir la gouvernance et le niveau de risque acceptable | Stratégique et continu |
| Ingénieur sécurité | Déployer et exploiter les solutions de sécurité | Opérationnel |
| Pentester | Évaluer la résistance par des tests d’intrusion | Ponctuel ou récurrent |
Des livrables concrets, de l’analyse des risques à la validation
Le quotidien varie selon la maturité de l’entreprise et les projets en cours. Une journée peut alterner entre l’étude d’une nouvelle solution, un atelier avec des équipes produit, la revue d’une architecture cloud et la préparation d’un audit. L’architecte cybersécurité doit comprendre le besoin métier avant de proposer un dispositif proportionné.
Cartographier, prioriser et prescrire
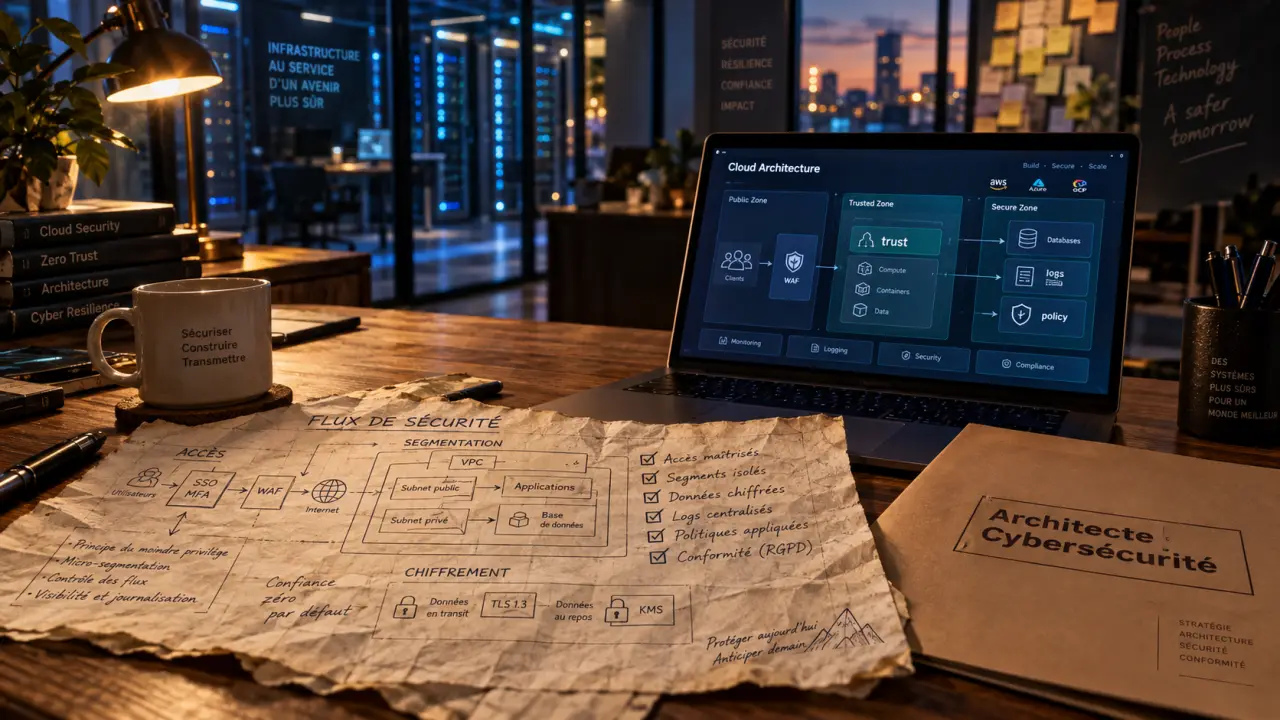
Il analyse les vulnérabilités, les dépendances et la surface d’attaque d’un système. Cette analyse des risques sert à prioriser les protections : gestion des identités et des accès, segmentation réseau, chiffrement, journalisation, sauvegarde, contrôle des accès distants ou sécurisation d’API. Il rédige ensuite des politiques, des standards, des spécifications et des dossiers d’architecture qui cadrent les choix des équipes.
Une architecture pertinente ne ressemble pas à une accumulation d’outils. Elle fonctionne plutôt comme une capsule de sécurité autour d’un service sensible : les accès sont limités, les échanges sont tracés, les privilèges sont temporaires lorsque c’est possible et les voies de secours sont prévues. Cette approche oblige à examiner les flux de données réels, y compris ceux qui circulent entre applications internes, prestataires et environnements cloud, plutôt que de protéger uniquement la frontière Internet.
Vérifier que le niveau attendu est réellement atteint
Le travail ne s’arrête pas au schéma d’architecture. L’architecte prépare des stratégies de tests de sécurité, suit les tests de conformité et les tests d’intrusion, puis documente les écarts et les plans de remédiation. Il peut aussi participer à la constitution de dossiers de certification ou d’homologation. Après un incident, il contribue à identifier les faiblesses structurelles et à faire évoluer l’architecture de référence.
Parmi les composants fréquemment étudiés figurent le pare-feu, qui inspecte les paquets et contrôle les accès ; l’IDS/IPS, qui détecte ou prévient certaines intrusions ; et le proxy applicatif, qui surveille des protocoles comme HTTP, HTTPS, SMTP, IMAP, POP, FTP ou SSH. Une passerelle sécurisée peut aussi filtrer le spam, analyser des pièces jointes et contrôler des liens.
Les compétences à acquérir pour exercer ce métier
Ce poste demande une base technique solide, mais aussi la capacité à expliquer, négocier et documenter. L’architecte cybersécurité doit pouvoir parler avec précision à une équipe technique sans perdre les décideurs non spécialistes.
- Systèmes et réseaux : systèmes d’exploitation, protocoles, segmentation, annuaires, virtualisation et services cloud.
- Sécurité opérationnelle : contrôle d’accès, gestion des vulnérabilités, supervision, réponse aux incidents et tests de sécurité.
- Architecture : urbanisation du SI, dépendances applicatives, flux de données, résilience, disponibilité et maintenabilité.
- Gestion des risques : identification des scénarios de menace, évaluation des impacts et priorisation des mesures.
- Communication : rédaction de spécifications, animation d’ateliers, coordination des fournisseurs et pédagogie auprès des équipes.
La curiosité est indispensable, car les technologies et les menaces évoluent en permanence. La rigueur compte tout autant : une règle de sécurité imprécise, une exception mal encadrée ou une documentation incomplète peut créer un angle mort durable. Il faut aussi savoir arbitrer. Une mesure très protectrice mais impossible à exploiter sera rapidement contournée ; une mesure trop faible laissera subsister un risque inutile.
Études, expérience et certifications : quel parcours suivre ?
Le niveau Bac+5 est couramment attendu pour devenir architecte cybersécurité. Un parcours en informatique, réseaux, sécurité des systèmes d’information, ingénierie ou cloud constitue une base cohérente. Un bac scientifique est souvent conseillé pour aborder plus facilement les matières techniques, mais il n’est pas le seul point d’entrée possible.
Construire sa légitimité par l’expérience
Le métier est rarement accessible dès le premier poste. Beaucoup de professionnels arrivent à l’architecture après une expérience d’administrateur systèmes et réseaux, d’ingénieur sécurité, d’ingénieur cloud, de consultant ou de développeur sensibilisé à la sécurité. Pour un étudiant, les stages, l’alternance et les projets de conception d’infrastructure sont précieux. En reconversion, il est pertinent de consolider d’abord les fondamentaux du réseau, des systèmes et de la sécurité avant de viser un rôle d’architecte.
Les certifications peuvent renforcer un profil déjà expérimenté. La CISSP est associée à une vision large de la sécurité des systèmes d’information ; la CCSP met davantage l’accent sur la sécurité du cloud. Elles ne remplacent ni la pratique ni la compréhension des contraintes métier, mais elles peuvent aider à structurer les connaissances et à crédibiliser une candidature.
Salaire, secteurs et évolutions de l’architecte cybersécurité
L’employabilité est très bonne dans les entreprises, les institutions, les sociétés de conseil, les opérateurs de services, l’industrie, la banque, l’assurance, la santé ou encore les environnements qui traitent des données sensibles. Les missions s’exercent aussi bien sur des SI historiques que sur des architectures hybrides et multi-cloud.
Les repères de rémunération souvent cités sont de 5 000 € brut pour un profil débutant et de 7 000 € brut pour un profil confirmé. Ces montants doivent être lus avec prudence : le niveau réel dépend notamment de l’expérience, de la localisation, du secteur, des responsabilités confiées et de la rareté des compétences recherchées. Une activité de conseil ou de freelance est envisageable après l’acquisition d’une expertise reconnue et d’une autonomie suffisante.
Avec l’expérience, l’architecte cybersécurité peut évoluer vers l’architecture sécurité cloud, le conseil, le pilotage d’un programme de transformation, l’expertise en gestion des identités ou la fonction de RSSI. La progression repose moins sur l’accumulation d’outils que sur la capacité à concevoir des choix cohérents, explicables et adaptés aux risques réels de l’organisation.
Articles qui pourraient vous intéresser :
 Logiciel espion : 7 signes techniques indiscutables pour savoir si vous êtes surveillé
 Partage de fichier en ligne sécurisé : 4 outils et 3 piliers pour protéger vos données
 AVG Antivirus : protection gratuite efficace ou piège publicitaire ?
 n8n face à Zapier : workflows, nœuds et vrai intérêt de l’outil