IAM en cybersécurité : fermer les accès fantômes sans ralentir les équipes
Publié par : Élise Garcin-Lafargue — Rédactrice spécialisée en IT
En cybersécurité, l’IAM répond à une question simple et décisive : qui peut accéder à quoi, dans quelles conditions et pendant combien de temps ? Quand une entreprise multiplie les applications SaaS, le télétravail, les prestataires et les comptes administrateurs, la gestion manuelle fait apparaître des accès oubliés, excessifs ou partagés. L’IAM organise ce contrôle sans transformer chaque connexion en parcours compliqué pour les équipes.
IAM en cybersécurité : une gestion des identités et des accès
IAM signifie Identity and Access Management, soit gestion des identités et des accès en français, ou GIA. Cette démarche regroupe des règles, des processus et des technologies qui servent à gérer les identités numériques et leurs habilitations dans le système d’information.
Une identité ne désigne pas seulement un salarié. Elle peut appartenir à un partenaire, un sous-traitant, un client, un administrateur, un appareil connecté ou un compte de service utilisé par une application. L’IAM contrôle les accès aux applications métiers, aux données, aux réseaux, aux services cloud et aux terminaux, qu’ils soient hébergés sur site ou accessibles à distance.
Ne pas confondre identité, authentification et autorisation
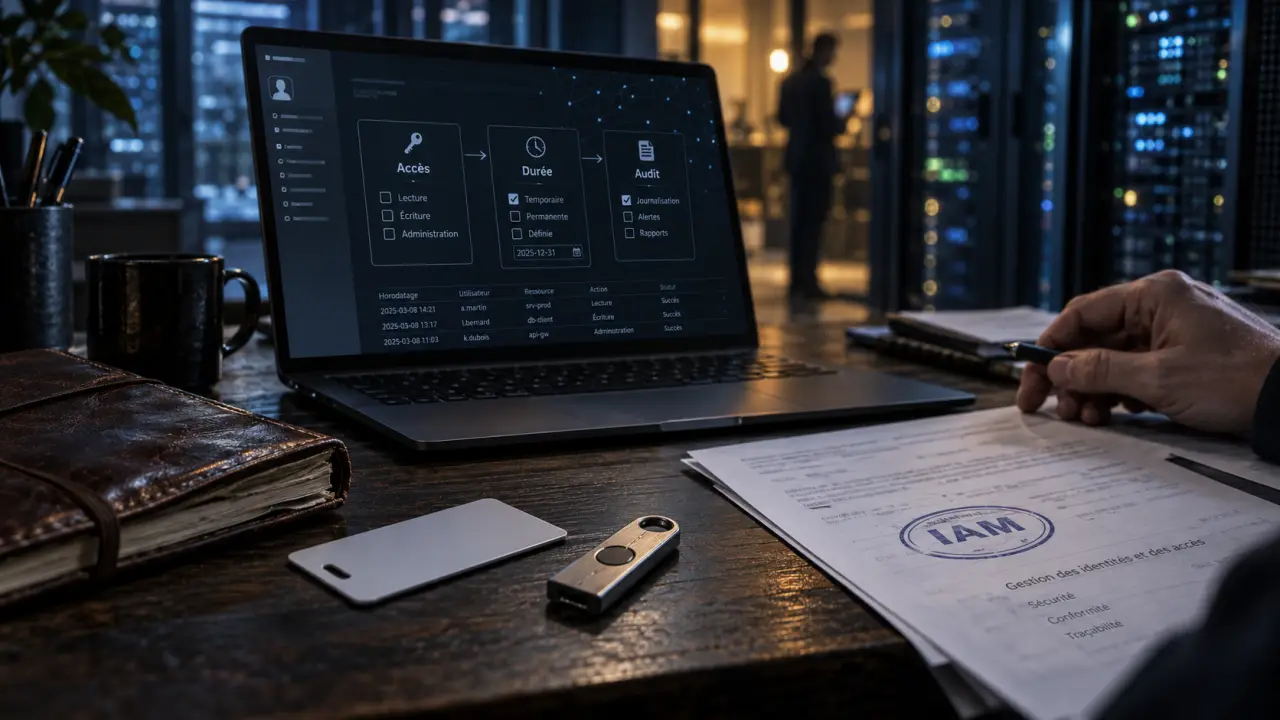
Ces notions sont liées, mais elles ne répondent pas à la même question. L’identité désigne la personne ou l’entité numérique. L’authentification vérifie qu’elle est bien celle qu’elle prétend être, par exemple avec un mot de passe et un second facteur. L’autorisation détermine ensuite les ressources auxquelles cette identité peut accéder. La journalisation conserve enfin une trace de la demande et de l’accès accordé ou refusé.
- L’utilisateur indique son identité, par exemple avec son adresse professionnelle.
- Le système vérifie cette identité grâce à une méthode d’authentification.
- Les règles d’accès examinent son rôle, son niveau de privilège et le contexte de la demande.
- L’accès est accordé, limité ou refusé, puis inscrit dans les journaux d’audit.
Pourquoi les accès oubliés sont un risque majeur
Un ancien collaborateur dont le compte reste actif, un dossier financier ouvert à un rôle qui n’en a plus besoin ou un mot de passe partagé pour administrer une application créent des failles évitables. Ces situations ne résultent pas toujours d’une attaque sophistiquée. Elles apparaissent souvent après un départ mal géré, une mobilité interne ou une accumulation de droits au fil des années.
Une stratégie IAM applique le principe du moindre privilège : chaque identité reçoit uniquement les autorisations nécessaires à sa mission. Cette règle réduit la surface d’attaque et limite les conséquences d’un compte compromis. Un utilisateur de la comptabilité n’a pas besoin d’administrer un environnement technique. De même, un prestataire n’a pas besoin de conserver un accès permanent après la fin de sa mission.
La bonne sécurité doit aussi préserver le travail quotidien
La multiplication des mots de passe et des demandes d’accès peut pousser les utilisateurs vers de mauvaises pratiques : réutilisation de secrets, stockage non sécurisé ou partage de comptes. L’IAM cherche un équilibre entre contrôle et simplicité. L’authentification unique, ou Single Sign-On (SSO), permet de se connecter une seule fois pour accéder aux services autorisés. L’authentification multifacteur, ou MFA, ajoute une vérification par téléphone, clé de sécurité, carte ou biométrie selon le contexte.
Les habilitations peuvent être comparées à un système de poulie : un ajustement sur un point central modifie plusieurs droits liés entre eux. Si un rôle est mal conçu, il entraîne trop d’autorisations dans différentes applications. S’il est correctement défini, sa mise à jour rééquilibre les accès sans interventions dispersées. Cette logique favorise des rôles stables, fondés sur les responsabilités réelles, plutôt qu’une accumulation d’exceptions individuelles.
Les mécanismes à associer selon le besoin
L’IAM fournit le cadre global de gestion des identités et des accès. Plusieurs mécanismes complémentaires interviennent selon la sensibilité des ressources, les profils concernés et les besoins de gouvernance.
Accéder et se déplacer sur le campus de Polytechnique — Trouvez les informations pratiques pour accéder au campus, vous orienter et bénéficier de l’accompagnement des visiteurs.
| Notion | Rôle principal | Utilité concrète |
|---|---|---|
| IAM | Gérer les identités et les accès | Centraliser les comptes, les règles et les habilitations |
| MFA | Renforcer l’authentification | Réduire le risque lié à un mot de passe compromis |
| SSO | Simplifier la connexion | Accéder à plusieurs services autorisés avec une authentification unique |
| RBAC | Attribuer des droits par rôle | Accorder des habilitations cohérentes avec une fonction |
| PAM | Encadrer les accès privilégiés | Protéger les comptes administrateurs et les actions sensibles |
| IGA | Gouverner les identités | Organiser les revues, validations et recertifications des droits |
| Zero Trust | Vérifier continuellement l’accès | Ne pas accorder de confiance implicite selon le réseau ou le poste |
RBAC, PAM et IGA : des compléments, pas des synonymes
Le RBAC, ou contrôle d’accès basé sur les rôles, rattache les droits à une fonction : commercial, responsable RH, administrateur système ou prestataire. Il rend l’attribution plus cohérente, à condition que les rôles soient régulièrement révisés. Le PAM se concentre sur les comptes à privilèges élevés, capables de modifier une infrastructure, un annuaire ou des données sensibles.
L’IGA ajoute une dimension de gouvernance : qui a validé cet accès, est-il toujours justifié et doit-il être renouvelé ? Elle facilite les campagnes de recertification des habilitations. L’IAM peut aussi s’appuyer sur un annuaire tel qu’Active Directory. Sa sécurisation compte particulièrement, car il centralise souvent de nombreuses identités et de nombreux groupes.
Gérer le cycle de vie pour éviter les comptes dormants
Le point fort d’une démarche IAM est de relier les événements de l’entreprise à la vie des comptes. Une arrivée, un changement de poste, une absence prolongée, la fin d’une mission ou un départ doivent déclencher une action définie. Sans processus formalisé, les droits s’ajoutent facilement, mais se retirent rarement avec la même rigueur.
De l’arrivée au départ, chaque étape doit avoir un propriétaire
- À l’arrivée : créer l’identité, attribuer le rôle adapté et activer les facteurs d’authentification.
- Lors d’une mobilité interne : retirer les droits devenus inutiles avant d’ajouter les nouvelles habilitations.
- Pour un prestataire : prévoir une date d’expiration et des accès limités à son périmètre.
- Au départ : désactiver rapidement le compte, couper les sessions actives et révoquer les accès associés.
- À intervalles réguliers : faire valider les droits par les responsables métier et supprimer les comptes obsolètes.
L’automatisation du provisionnement et du déprovisionnement réduit les oublis, mais elle ne remplace pas les décisions métier. Les ressources humaines, les managers, l’équipe informatique et les responsables applicatifs doivent partager des règles claires. Un workflow efficace conserve les validations nécessaires pour les accès sensibles et respecte la séparation des tâches.
Déployer une solution IAM sans créer une nouvelle complexité
Un projet IAM ne commence pas par le choix d’un outil. Il commence par une vision réaliste des identités, des applications et des droits existants. Une PME peut avancer par étapes, en ciblant d’abord les comptes administrateurs, les applications qui contiennent des données sensibles et les procédures d’arrivée ou de départ les plus exposées.
Les critères à examiner avant de choisir
Une solution pertinente doit s’intégrer à l’annuaire, aux applications métiers, aux ressources SaaS et aux environnements cloud utilisés par l’entreprise. Il faut aussi vérifier sa capacité à gérer le MFA, le SSO, les rôles, les comptes de service, les accès temporaires et les journaux d’audit. La qualité des connecteurs compte autant que les fonctions affichées : une application non intégrée risque de conserver des comptes parallèles hors gouvernance.
Mesurer l’efficacité avec des contrôles simples
Les indicateurs utiles ne se limitent pas au nombre de comptes gérés. Une organisation peut suivre les comptes inactifs, les accès privilégiés sans propriétaire identifié, les droits non recertifiés, les demandes traitées manuellement et le délai de révocation après un départ. Les journaux d’audit doivent répondre à une question concrète : qui s’est connecté, quand, à quelle ressource et avec quelle autorisation ?
L’IAM facilite ainsi la conformité, la traçabilité et la réduction des erreurs humaines. Il ne remplace toutefois ni la protection avancée des identités, qui détecte les comportements anormaux et les compromissions, ni une stratégie de cybersécurité complète incluant la surveillance, la sauvegarde, la sécurité des postes et la sensibilisation. Son rôle est de rendre les accès visibles, justifiés et réversibles.
- IAM en cybersécurité : fermer les accès fantômes sans ralentir les équipes - 6 octobre 2026
- La sécurité des infrastructures numériques commence par les accès, les correctifs et les sauvegardes - 5 octobre 2026
- IFS ERP : une plateforme unifiée pour la finance, les actifs et le terrain - 5 octobre 2026
Articles qui pourraient vous intéresser :
 Guide pratique : bien utiliser et protéger son disque dur externe sur PC et Mac
 SSD : Pourquoi cette technologie domine le stockage face aux disques durs
 ERP NextGen Business Suite : 3 étapes pour remplacer un ancien ERP sans bloquer les équipes
 SAP CRM relie ventes, service et ERP autour d’une vue client partagée