Cybersécurité des infrastructures à Paris : choisir entre réseau, SOC et gouvernance
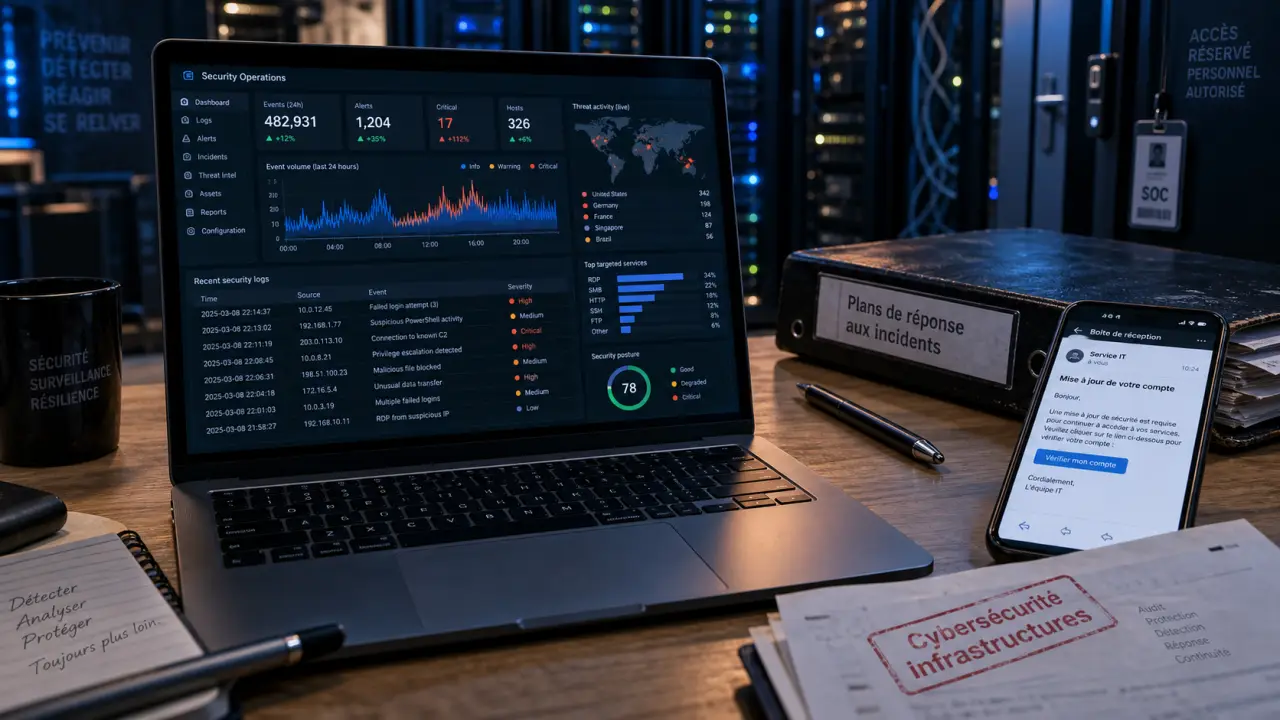
Choisir une formation en cybersécurité des infrastructures à Paris ne revient pas à sélectionner un campus ou un intitulé attractif. Il faut examiner les compétences enseignées, le niveau demandé, le rythme des cours et les métiers visés. Réseaux, systèmes, cloud, données, audit et supervision exigent une base technique solide, mais aussi une compréhension de la gouvernance et des contraintes réglementaires.
Ce que couvre réellement la cybersécurité des infrastructures
La cybersécurité des infrastructures protège les fondations du système d’information : serveurs, postes de travail, réseaux, environnements cloud, annuaires, applications et flux de données. L’objectif ne se limite pas à bloquer une attaque. Il faut aussi réduire les vulnérabilités, détecter les signaux faibles, limiter les conséquences d’un incident et rétablir un fonctionnement fiable.
Des compétences techniques, mais aussi organisationnelles
Un cursus solide aborde l’analyse des menaces réseau, le durcissement des systèmes, la sécurité des identités, l’authentification, le chiffrement et la protection de la vie privée. Il doit aussi apprendre à auditer un système d’information, à analyser des vulnérabilités applicatives et à construire un plan de sécurité cohérent.
La technique ne suffit pas. Les futurs professionnels doivent savoir prioriser les risques, échanger avec les équipes métiers, conduire un projet de cybersécurité et intégrer les contraintes réglementaires. La réglementation NIS 2 renforce notamment les exigences liées à la gouvernance, à la gestion des incidents et à la protection des ressources critiques.
Du réseau au centre opérationnel de sécurité
Selon la spécialisation choisie, la formation peut s’orienter vers la sécurité des réseaux, des systèmes, du cloud, de l’IoT ou du SOC, le Security Operation Center. Dans ce dernier environnement, les équipes surveillent les alertes, qualifient les événements suspects, recherchent les signes de compromission et participent à la réponse à incident.
Un programme pertinent relie les notions de cours à des situations concrètes : tentative de phishing, compte compromis, serveur exposé, flux anormal ou rançongiciel. Ces mises en situation permettent de comprendre comment une alerte est traitée, comment une vulnérabilité est priorisée et quelles mesures limitent la propagation d’un incident.
Pourquoi Paris est un terrain pertinent pour se former
Paris et l’Île-de-France regroupent des écoles spécialisées, des établissements d’enseignement supérieur, des entreprises technologiques, des cabinets de conseil, de grands groupes et des acteurs publics. Cette densité facilite les échanges avec le marché de l’emploi, la recherche d’une alternance et l’accès à des événements professionnels consacrés au cloud et à la cyberdéfense.
La localisation ne doit toutefois pas être le seul critère. Un campus à Paris, La Défense, Nanterre, Puteaux, Ivry-sur-Seine ou au Kremlin-Bicêtre peut être facile d’accès, mais la valeur d’une formation dépend surtout de ses laboratoires, de ses intervenants, de ses projets et de ses liens avec les entreprises. Pour un salarié, la proximité des transports et le rythme des cours comptent aussi.
Un parcours consacré aux infrastructures doit apprendre à regarder au-delà du périmètre immédiat de l’entreprise. Un fournisseur SaaS, une filiale, un prestataire d’infogérance ou un utilisateur distant peuvent étendre la surface d’attaque. Une formation à Paris est pertinente si elle apprend à cartographier ces dépendances, à gérer les accès tiers et à intégrer la continuité d’activité dans les décisions de sécurité.
Comparer les formats de formation avant de candidater
Les formations en cybersécurité des infrastructures à Paris vont du bachelor au mastère, en passant par le master, le Mastère Spécialisé® et les formations intensives de reconversion. Le choix dépend du niveau initial, du temps disponible et du projet professionnel. Une comparaison sérieuse doit dépasser le discours de l’école et porter sur le contenu, les modalités d’apprentissage et les résultats attendus.
| Format | Pour quel profil ? | Rythme fréquent | Résultat recherché |
|---|---|---|---|
| Bachelor | Bacheliers ou profils en début de parcours | Temps plein, parfois alternance | Acquérir les bases en systèmes, réseaux et sécurité |
| Master ou mastère | Étudiants disposant d’un socle informatique | Formation initiale ou alternance | Se spécialiser et viser des fonctions d’ingénierie |
| Mastère Spécialisé® ou post-grade | Diplômés et professionnels expérimentés | Temps partiel ou mission en entreprise selon l’offre | Monter en expertise et en responsabilité |
| Bootcamp ou formation courte | Personnes en reconversion ou en montée en compétence ciblée | Intensif, à temps plein ou partiel | Développer rapidement un premier socle opérationnel |
Alternance, temps partiel ou formation intensive ?
L’alternance convient aux candidats qui veulent confronter rapidement leurs acquis à la réalité professionnelle. Elle permet de comprendre les procédures internes, la gestion des accès, la surveillance des journaux, la conformité, les contraintes budgétaires et la coordination avec les équipes informatiques. Elle suppose toutefois de trouver une entreprise et de tenir un rythme soutenu.
Le temps partiel est souvent adapté aux professionnels en poste. Certains programmes fonctionnent, par exemple, sur un rythme d’1 semaine toutes les 3 semaines, ce qui permet de maintenir une activité professionnelle. Les formations intensives sont utiles pour une reconversion ou une remise à niveau. Elles ne remplacent cependant pas toujours l’expérience acquise dans un environnement de production.
Les prérequis à regarder sans se raconter d’histoires
Une spécialisation en infrastructures n’est pas une porte d’entrée totalement abstraite vers la cybersécurité. Des repères en réseau, en administration système, sous Linux ou Windows, ainsi qu’en virtualisation et en scripting facilitent la progression. Une personne en reconversion peut réussir, à condition de choisir un programme prévoyant une remise à niveau sérieuse et de consacrer du temps à la pratique.
Avant de déposer un dossier, vérifiez les compétences attendues à l’admission, les outils utilisés en travaux pratiques et la place accordée aux projets. Une formation qui promet de former des experts sans évaluation technique, étude de cas ni mise en situation mérite une attention particulière. Le niveau d’accompagnement et la quantité de pratique doivent être examinés au même titre que le titre délivré.
Les preuves de sérieux qui permettent de départager les écoles
Les labels, les titres et les partenariats ne garantissent pas à eux seuls la qualité d’une pédagogie. Ils fournissent toutefois des repères utiles. Comparez les éléments vérifiables plutôt que les seules promesses d’employabilité ou les classements promotionnels.
- Le niveau et la reconnaissance du titre : vérifiez le niveau annoncé et, le cas échéant, le référencement RNCP. Le RNCP 36855 peut apparaître dans certaines offres. Contrôlez toujours son adéquation avec le programme réellement suivi.
- Les labels et accréditations : une mention SecNumedu, une reconnaissance liée à l’ANSSI ou une accréditation de la Conférence des grandes écoles sont des indicateurs à examiner dans leur contexte.
- Le contenu pédagogique : recherchez un équilibre entre réseaux, systèmes, cloud, audit, gestion des incidents, gouvernance et sécurité des données.
- La professionnalisation : alternance, mission d’application en entreprise, thèse professionnelle, intervenants praticiens et projets collectifs rendent le parcours plus concret.
- Le suivi des diplômés : demandez quels postes sont occupés, après combien de temps et dans quels types d’organisations.
Examinez aussi le coût total, les modalités de financement et les conditions de rupture éventuelle en alternance. Des montants comme 8 600 € ou 11 250 € peuvent être affichés selon les cursus. Ils ne prennent leur sens qu’au regard de la durée, de l’accompagnement, du statut de l’apprenant et de la prise en charge possible par l’entreprise.
Les métiers visés après une spécialisation infrastructures
Cette spécialisation peut mener à des postes différents. Le choix du cursus doit correspondre au niveau de responsabilité recherché et à l’environnement souhaité : entreprise, cabinet de conseil, prestataire de services, industrie, administration ou opérateur de services essentiels.
Des fonctions opérationnelles et d’ingénierie
Les diplômés peuvent viser des postes d’ingénieur sécurité réseau, d’analyste SOC, d’administrateur sécurité, de consultant en cybersécurité ou d’auditeur de systèmes d’information. Ces métiers demandent d’analyser les alertes, de sécuriser les architectures, de documenter les risques et de participer à la remédiation.
Le quotidien varie selon le poste. Un analyste SOC se concentre sur la surveillance et la qualification des événements. Un ingénieur sécurité réseau travaille davantage sur l’architecture et les mécanismes de protection. Un auditeur examine les contrôles et les vulnérabilités. Le programme choisi doit donc correspondre aux activités que vous souhaitez exercer.
Vers l’architecture et la gouvernance
Avec de l’expérience, la trajectoire peut évoluer vers des fonctions d’architecte sécurité, de responsable du centre opérationnel de sécurité, de responsable de la sécurité des systèmes d’information ou de RSSI. Ces rôles dépassent la maîtrise des outils. Ils impliquent une vision de l’organisation, la définition de politiques de sécurité, la gestion de prestataires et la capacité à expliquer les risques à la direction.
Pour choisir avec discernement, partez du métier que vous souhaitez exercer dans deux ou trois ans, puis identifiez les compétences nécessaires. Une formation crédible en cybersécurité des infrastructures à Paris doit rendre cette trajectoire lisible, afficher son niveau d’exigence et permettre de vérifier que son format correspond à votre situation réelle.
- Cybersécurité des infrastructures à Paris : choisir entre réseau, SOC et gouvernance - 14 septembre 2026
- Intégration ERP FlexiBiz et comptabilité : contrôler chaque lot avant l’export - 13 septembre 2026
- Odoo CRM relie les pistes aux commandes dans une suite intégrée - 12 septembre 2026
Articles qui pourraient vous intéresser :
 Alexa hors ligne : 3 étapes pour rétablir votre connexion Wi-Fi
 VPN : comment fonctionne le tunnel chiffré et comment sécuriser votre connexion en 3 étapes
 Symboles $ dans Google Sheets : méthodes d’insertion, format monétaire et solutions aux problèmes courants
 Connexion VPN : tunnel chiffré, adresse IP masquée et limites à connaître