Cybersécurité en entreprise : 82 % des failles commencent par un geste humain
Publié par : Élise Garcin-Lafargue — Rédactrice spécialisée en IT
Relu, corrigé et validé par : Francois Leroy — Rédacteur en chef
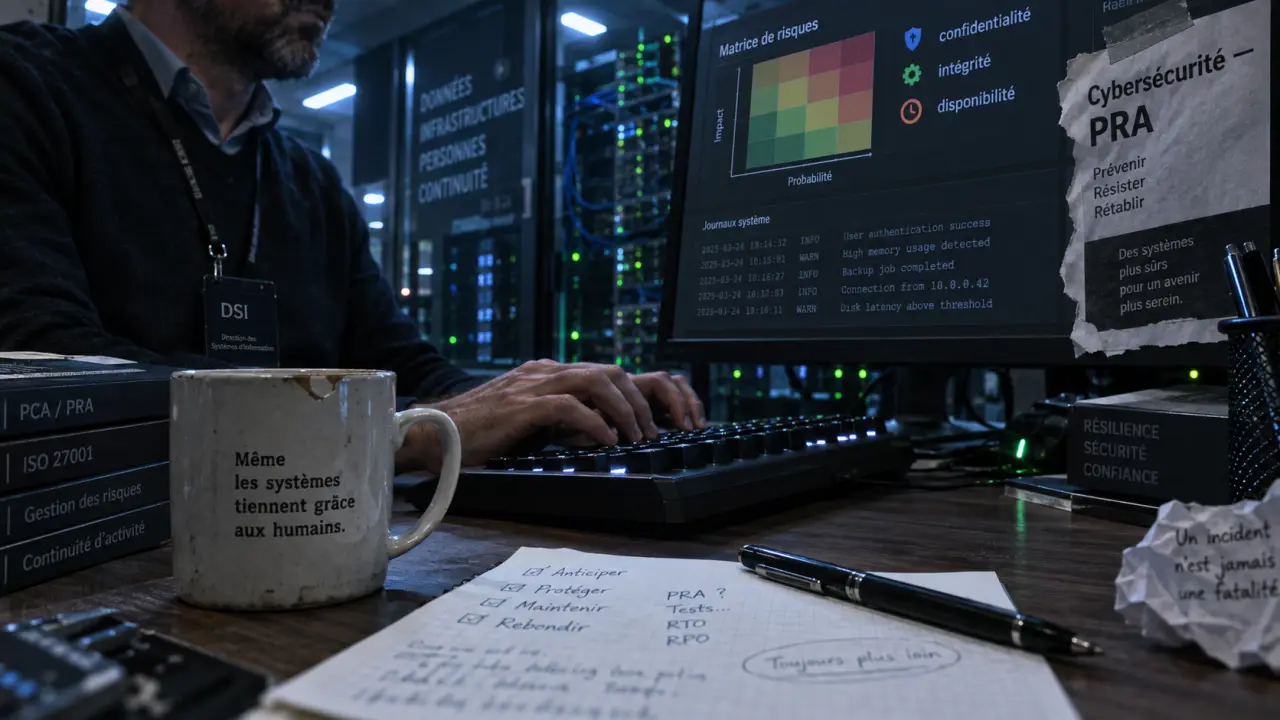
La cybersécurité en entreprise ne se résume pas à installer un antivirus ou un pare-feu. Elle protège les données, les outils de travail et la continuité d’activité contre les erreurs, les pannes et les attaques. Pour un dirigeant comme pour une DSI, l’enjeu consiste à repérer les risques prioritaires et à déployer des mesures efficaces sans rendre l’organisation impraticable.
Ce que protège réellement la cybersécurité en entreprise
La cybersécurité vise à préserver trois propriétés essentielles : la confidentialité des informations, leur intégrité et leur disponibilité. Concrètement, un fichier client ne doit pas être consulté par une personne non autorisée, modifié frauduleusement ou rendu inaccessible lorsque l’entreprise en a besoin.
Cette discipline dépasse le seul périmètre informatique. Une messagerie compromise, un ordinateur portable perdu, un fournisseur connecté au système d’information ou un salarié manipulé par téléphone peuvent devenir des points d’entrée. Le télétravail, le cloud, les applications SaaS et les objets connectés élargissent encore la surface d’attaque.
Trois piliers qui doivent progresser ensemble
Une protection durable repose sur la technologie, les processus et les personnes. La technologie comprend notamment le contrôle des accès, le chiffrement, les sauvegardes, la détection d’intrusion et les mises à jour. Les processus précisent qui accède à quelles ressources, comment un incident est signalé et qui prend les décisions en situation de crise. Les collaborateurs doivent, eux, savoir reconnaître un message suspect, protéger leurs identifiants et alerter lorsqu’une erreur survient.
Une entreprise très équipée, mais dépourvue de règles d’usage, reste vulnérable. À l’inverse, une charte de sécurité bien conçue ne compensera pas un serveur exposé ou des sauvegardes inexistantes. Le niveau de maturité cyber dépend de la cohérence entre ces trois piliers.
Les scénarios d’attaque qui perturbent le plus l’activité
Les cyberattaques recherchent généralement un gain financier, le vol d’informations sensibles, l’espionnage ou la déstabilisation d’une organisation. Elles ne ciblent pas seulement les grands groupes. Une PME peut être visée parce qu’elle détient des données utiles, parce qu’elle est moins protégée ou parce qu’elle donne accès à un partenaire plus important.
Les 42 mesures essentielles pour sécuriser votre système d’information — Ce guide officiel présente 42 mesures pratiques d’hygiène informatique pour renforcer la sécurité de votre système d’information.
Phishing, fraude et vol d’identifiants
Le phishing, ou hameçonnage, imite un expéditeur légitime pour obtenir un mot de passe, un code de validation ou un paiement. Le message peut sembler provenir d’un dirigeant, d’un fournisseur ou d’un service de livraison. Selon IBM, 82 % des failles de sécurité sont liées à l’erreur humaine. Ce chiffre ne désigne pas des salariés négligents. Il montre que les attaquants exploitent la confiance, l’urgence et les habitudes de travail.
La fraude au président est une variante particulièrement risquée : un faux message pressant demande un virement exceptionnel. Une validation par deux personnes et un contrôle via un autre canal, par exemple un appel vers un numéro connu, réduisent ce risque. La procédure doit rester applicable dans l’urgence, sans reposer sur la seule vigilance du salarié.
Rançongiciel, indisponibilité et propagation interne
Un ransomware chiffre les fichiers puis réclame une rançon. Son impact ne se limite pas aux données : la production, la facturation, la relation client et la logistique peuvent être bloquées. WannaCry a paralysé 230 000 ordinateurs dans 150 pays. NotPetya a causé des centaines de millions de dollars de pertes, notamment pour Nivea. Ces épisodes montrent les conséquences d’une faille non corrigée et d’un réseau insuffisamment segmenté.
Les attaques par déni de service distribué, ou DDoS, saturent un site ou un service en ligne. D’autres compromissions passent par des objets connectés, des comptes cloud mal configurés ou des prestataires. L’objectif n’est pas de prévoir chaque attaque, mais de limiter sa capacité à se propager dans le système d’information.
Construire une protection proportionnée à son entreprise
La bonne stratégie commence par une photographie réaliste de l’organisation : actifs critiques, données sensibles, dépendances métiers, droits d’accès et scénarios d’arrêt d’activité. Une TPE peut commencer par des mesures fondamentales correctement appliquées. Une ETI ou un groupe doit souvent formaliser davantage la surveillance, les responsabilités et la réponse aux incidents.
Prioriser les mesures qui ferment les portes les plus courantes
- Activer l’authentification multifactorielle (MFA) pour les messageries, les accès distants, les comptes administrateurs et les services cloud.
- Mettre à jour les systèmes, les postes, les logiciels et les équipements réseau selon une procédure suivie.
- Appliquer le moindre privilège : chaque compte reçoit uniquement les droits nécessaires à sa fonction.
- Sauvegarder les données critiques avec des copies isolées et des tests de restauration réels.
- Segmenter le réseau pour empêcher qu’un poste compromis n’atteigne tous les serveurs.
Un audit de cybersécurité aide à hiérarchiser ces actions. Les tests de pénétration, ou pentests, simulent une attaque contrôlée pour repérer les vulnérabilités exploitables. Dans les environnements plus complexes, un SIEM centralise les journaux de sécurité et facilite la détection des comportements anormaux. Un EDR surveille plus finement les postes de travail.
Le levier souvent oublié : réduire la valeur d’un accès volé
Un mot de passe dérobé n’a pas le même impact selon les ressources auxquelles il donne accès. La sécurité gagne donc en efficacité lorsque les comptes, les données et les environnements sont séparés : comptes administrateurs distincts, élévation temporaire des privilèges, validation des actions sensibles et cloisonnement entre bureautique, production et sauvegardes.
Cette architecture de Zero Trust ne considère pas qu’un utilisateur ou un appareil est fiable parce qu’il se trouve « à l’intérieur » du réseau. Elle vérifie le contexte de chaque accès. Une compromission peut alors rester limitée au lieu de toucher l’ensemble de l’organisation.
Donner un cadre de décision et de conformité
La gouvernance de la cybersécurité relie les choix techniques aux objectifs de l’entreprise. Elle définit un responsable, un budget, des indicateurs, des règles d’acceptation du risque et une méthode d’arbitrage. Dans les structures importantes, le RSSI pilote cette démarche avec la DSI, les métiers, la direction générale et, lorsque des données personnelles sont concernées, le DPO.
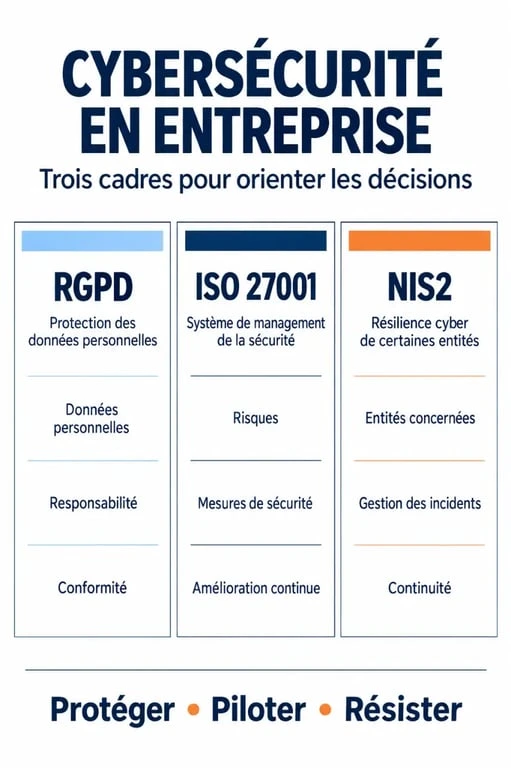
| Référentiel | Rôle principal | Ce qu’il apporte |
|---|---|---|
| RGPD | Protection des données personnelles | Obligations sur les traitements, la sécurité et les droits des personnes |
| ISO 27001 | Système de management de la sécurité | Cadre structuré d’amélioration continue et 114 contrôles détaillés |
| NIS2 | Résilience cyber de certaines entités | Renforcement de la gestion des risques et du signalement selon le champ applicable |
La certification ISO 27001 n’est pas une obligation générale et ne remplace pas le RGPD. Elle aide toutefois à formaliser l’analyse des risques, les politiques de sécurité, les preuves de contrôle et l’amélioration continue. Pour identifier des produits et services de confiance, il est possible de consulter les ressources et qualifications présentées sur cyber.gouv.fr.
Préparer les équipes à détecter, réagir et redémarrer
La sensibilisation ne doit pas se limiter à une présentation annuelle. Des sessions courtes, adaptées aux métiers et complétées par des simulations de phishing, permettent d’installer des réflexes : vérifier l’expéditeur, ne pas contourner une alerte de sécurité, signaler un doute et utiliser un gestionnaire de mots de passe. Le bon indicateur n’est pas le nombre de collaborateurs piégés, mais le délai de remontée d’un message suspect.
Un plan de reprise se teste avant la crise
Le plan de reprise après sinistre, ou PRA, précise comment restaurer les services prioritaires après une attaque ou une panne majeure. Il doit identifier les applications essentielles, l’ordre de redémarrage, les responsables, les contacts d’urgence et les sauvegardes disponibles. Un exercice de crise révèle souvent des difficultés concrètes : accès d’administration indisponible, coordonnées obsolètes, procédure de communication absente ou sauvegarde impossible à restaurer.
Après un incident, il faut isoler les systèmes touchés, conserver les éléments utiles à l’analyse, mobiliser les interlocuteurs prévus et documenter les décisions. La cybersécurité en entreprise devient alors une capacité de résilience. Elle ne promet pas de ne jamais subir d’attaque, mais permet de continuer l’activité, de tirer les enseignements de l’incident et de revenir plus vite à un fonctionnement maîtrisé.
- Cybersécurité en entreprise : 82 % des failles commencent par un geste humain - 28 septembre 2026
- Un CRM IT system face à 900 applications dispersées : vers une vue client unifiée - 27 septembre 2026
- Un audit cybersécurité PME transforme les failles en décisions, du diagnostic au plan d’action - 26 septembre 2026
Articles qui pourraient vous intéresser :
 Taille d’écran PC : comment éviter le piège de la résolution et protéger votre vue
 Disque dur externe illisible : Diagnostic, réparation via CMD et erreurs fatales à éviter
 Branchement RJ45 : maîtrisez le code couleur et la norme NF C 15-100 sans erreur
 Un CRM IA efficace relie les signaux marketing aux bonnes actions