Un audit cybersécurité PME transforme les failles en décisions, du diagnostic au plan d’action
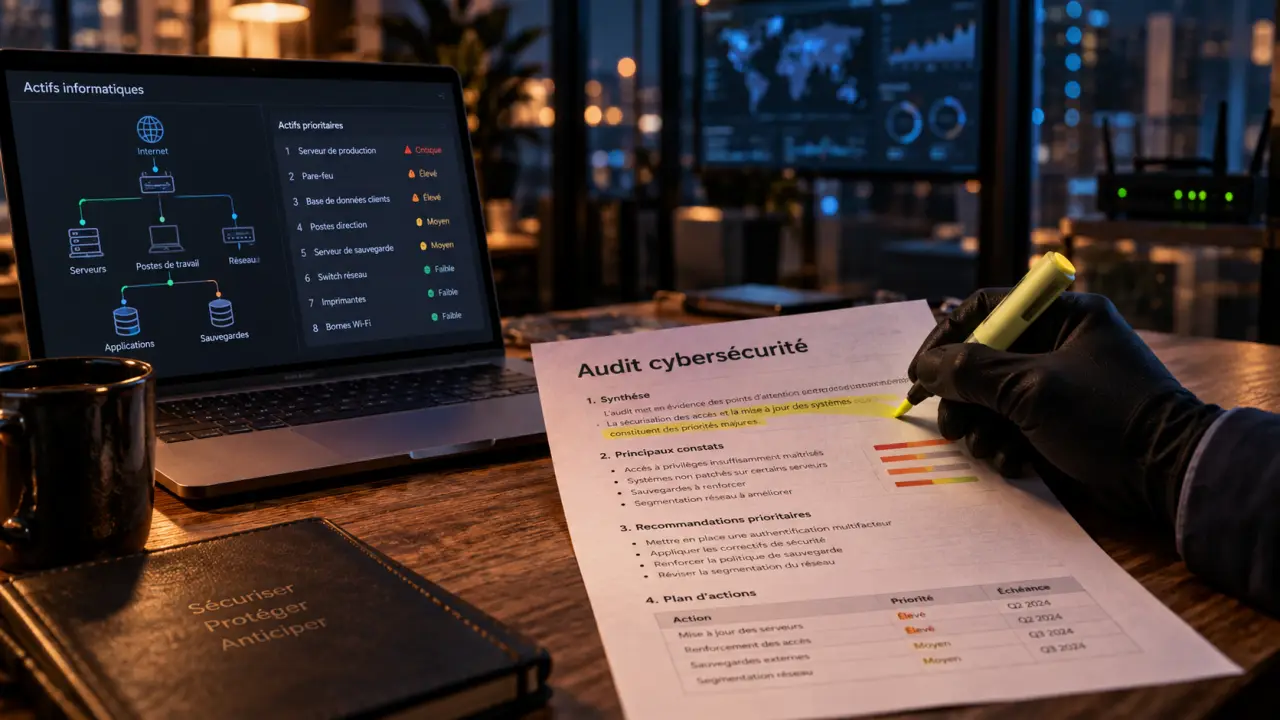
Un audit cybersécurité PME répond à une question concrète pour un dirigeant : où se trouvent les risques capables d’interrompre l’activité, d’exposer des données ou de bloquer les équipes ? Il ne consiste pas à empiler des alertes techniques. Bien mené, il donne une vision claire du système d’information, hiérarchise les corrections et fournit une feuille de route compatible avec les moyens d’une petite ou moyenne structure.
Un diagnostic qui relie technique, organisation et activité
L’audit de cybersécurité évalue le niveau de protection d’une entreprise face à des incidents comme le hameçonnage, le vol d’identifiants, le rançongiciel, la fuite de données ou l’accès non autorisé. Son objectif n’est pas de promettre un risque zéro, mais de réduire les vulnérabilités les plus probables et les plus coûteuses pour l’entreprise. La priorisation métier permet de relier chaque constat à ses conséquences possibles sur l’activité.
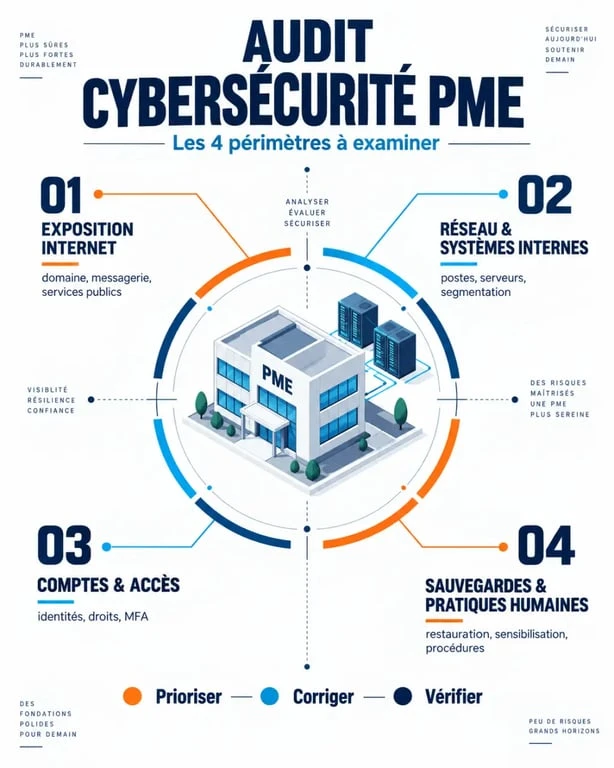
Les quatre périmètres à examiner en priorité
Un audit pertinent commence généralement par la surface visible depuis Internet : site web, messagerie, accès distant, DNS, certificats HTTPS et services exposés. Il se poursuit avec le réseau interne, les postes de travail, les serveurs et les logiciels. L’analyse des comptes et des accès est tout aussi nécessaire : comptes orphelins, droits excessifs, comptes à privilèges et absence de double authentification créent souvent des portes d’entrée évitables.
Les sauvegardes doivent également être vérifiées et testées. Une copie de données inutilisable au moment de la restauration ne protège pas la continuité d’activité. L’audit examine aussi les pratiques humaines et documentaires : politique de mots de passe, arrivée ou départ d’un collaborateur, gestion des prestataires, mises à jour critiques, sensibilisation au phishing, plan de continuité d’activité et plan de reprise d’activité. Cette approche est particulièrement utile aux PME qui n’ont pas d’équipe cyber dédiée.
Une photographie utile, pas un inventaire anxiogène
Le résultat attendu n’est pas une liste brute de défauts. L’auditeur doit expliquer ce qui est exposé, ce qui peut être exploité, quelles données ou fonctions métier seraient touchées, puis indiquer quoi corriger en premier. Une vulnérabilité technique peut sembler modérée sur le papier et devenir prioritaire si elle donne accès à la comptabilité, à un outil de production ou aux données clients.
Quand lancer un audit cybersécurité PME et comment le préparer
Il n’est pas nécessaire d’attendre une attaque pour lancer la démarche. Un changement d’infrastructure, un passage au cloud, l’ouverture d’un accès distant, une croissance rapide, une fusion, une demande d’un client ou un appel d’offres sont de bons déclencheurs. Un audit est aussi pertinent après une alerte, un incident de messagerie ou la découverte d’un logiciel non géré.
Guide officiel pour renforcer la cybersécurité des TPE et PME — Découvrez des mesures accessibles et concrètes pour protéger efficacement votre entreprise contre les cybermenaces.
Préparer le terrain sans immobiliser les équipes
La préparation consiste à désigner un interlocuteur interne et à rassembler les éléments utiles : liste des sites, postes, serveurs, applications métier, prestataires informatiques, comptes administrateurs, outils de sauvegarde et procédures existantes. Cette cartographie initiale évite de perdre du temps et révèle parfois du shadow IT, c’est-à-dire des outils utilisés sans validation ni pilotage central.
Au fil des recrutements, des urgences et des nouveaux outils, un système d’information accumule des choix techniques, des raccourcis opérationnels et des dépendances parfois difficiles à repérer. L’audit ne cherche donc pas uniquement une faille isolée. Il met aussi au jour les liens entre les différents composants. Un compte partagé peut, par exemple, donner accès à une application elle-même reliée à une boîte mail et à une sauvegarde. Corriger ce point de passage peut sécuriser plusieurs maillons à la fois.
Du cadrage au plan de remédiation
La mission débute par un cadrage : objectifs, périmètre, contraintes de production et règles d’intervention. Viennent ensuite les entretiens, la revue documentaire, l’inventaire des actifs, les scans de vulnérabilités et les tests ciblés autorisés. L’auditeur confronte les résultats techniques aux usages réels pour éviter les recommandations irréalistes ou impossibles à appliquer.
La restitution doit déboucher sur un plan de remédiation priorisé. Il précise les actions immédiates, comme fermer un service inutilement exposé, appliquer une mise à jour ou activer le MFA, puis les chantiers de fond : segmentation réseau, refonte des droits, stratégie de sauvegarde, supervision ou exercices de restauration. Un responsable, une échéance et un niveau de priorité rendent ce plan réellement actionnable.
Audit, scan et pentest : choisir le bon niveau d’investigation
Ces approches sont complémentaires, mais elles ne répondent pas au même besoin. Les confondre peut conduire à investir trop tôt dans une prestation ciblée ou, à l’inverse, à obtenir un résultat trop limité pour prendre des décisions. Le choix dépend du niveau de visibilité recherché et du périmètre à vérifier.
| Approche | Ce qu’elle apporte | Quand la privilégier |
|---|---|---|
| Audit cybersécurité | Une vision globale des risques techniques, humains et organisationnels, avec une priorisation métier. | Pour structurer une démarche, préparer un plan de sécurité ou évaluer la maturité globale. |
| Scan de vulnérabilités | Une détection automatisée de failles connues, de versions obsolètes ou de mauvaises configurations. | Pour surveiller régulièrement un périmètre défini et vérifier les correctifs. |
| Test d’intrusion | Une simulation contrôlée d’attaque pour vérifier jusqu’où un attaquant peut aller. | Pour éprouver un service critique, une exposition Internet ou un environnement sensible après cadrage. |
Un scan produit des signaux, mais pas nécessairement une analyse de leur impact réel. Un pentest va plus loin dans l’exploitation contrôlée, mais il ne remplace pas l’examen de la gouvernance, des sauvegardes ou des procédures. Pour une PME qui cherche d’abord à savoir par où commencer, l’audit est généralement le meilleur point d’entrée. Un test d’intrusion externe ou interne peut ensuite cibler les zones les plus critiques.
Ce qu’un rapport d’audit doit permettre de décider
Un rapport d’audit lisible doit parler à la direction comme aux équipes techniques. Il présente le périmètre évalué, les constats, leur gravité, les scénarios de risque et les recommandations. Il distingue clairement les urgences de sécurité des améliorations souhaitables, sans noyer le lecteur sous le jargon.
Des livrables concrets pour passer à l’action
Attendez au minimum une synthèse exécutive, une cartographie des actifs ou de la surface d’attaque, le détail des vulnérabilités constatées et un plan d’action hiérarchisé. Pour chaque mesure, le rapport gagne à préciser le bénéfice attendu, l’effort estimé, les prérequis et l’ordre de mise en œuvre. Une restitution orale aide à arbitrer les priorités et à répondre aux questions des responsables métier.
L’après-audit compte autant que le diagnostic. Les actions rapides doivent être suivies d’une vérification : mise à jour effectivement déployée, comptes désactivés, accès distant protégé, restauration testée. Les mesures plus structurantes peuvent être planifiées sur plusieurs mois. Un nouvel audit ciblé ou des contrôles réguliers permettent ensuite de mesurer les progrès, plutôt que de considérer le rapport comme un document figé.
Choisir un prestataire adapté à votre PME et à vos obligations
Le bon prestataire ne vend pas un périmètre standard sans poser de questions sur votre activité, vos données, vos sites, vos outils critiques et vos contraintes. Demandez une proposition qui détaille la méthode, les limites de l’intervention, les accès nécessaires, les règles de confidentialité et le format des livrables. La capacité à expliquer simplement les risques compte autant que la compétence technique.
- Vérifiez que le périmètre inclut l’exposition Internet, les accès, les sauvegardes et les pratiques internes pertinentes.
- Demandez comment les risques seront priorisés selon l’impact sur votre activité, et pas seulement selon une note technique.
- Assurez-vous que les tests sont formellement autorisés et qu’ils n’interrompront pas les services de production.
- Privilégiez un accompagnement de remédiation ou une restitution suffisamment détaillée pour que votre équipe puisse agir.
- Comparez les offres sur le contenu du rapport et le suivi proposé, pas uniquement sur le prix affiché.
L’audit peut aussi alimenter une démarche de conformité. Pour le RGPD, il aide à cartographier les traitements et les accès aux données personnelles. Concernant NIS2, les obligations exactes dépendent de la situation de l’entreprise, mais la cartographie des actifs, l’évaluation des risques et la formalisation des mesures de sécurité fournissent des bases utiles. L’essentiel est de transformer le diagnostic en décisions suivies : la cybersécurité devient alors un sujet piloté, et non une urgence subie.
- Un audit cybersécurité PME transforme les failles en décisions, du diagnostic au plan d’action - 26 septembre 2026
- Un CRM IA efficace relie les signaux marketing aux bonnes actions - 25 septembre 2026
- Acheter une base de données prospects : le ciblage et les contrôles qui évitent les contacts inutiles - 24 septembre 2026
Articles qui pourraient vous intéresser :
 Routeur Wi-Fi : 2 fréquences, 3 protocoles et les clés d’un réseau domestique stable
 Écran 40 pouces : productivité XXL ou risque pour votre confort visuel ?
 Lecteur QR code PC : lire un code depuis une image, une webcam ou l’écran
 Installation d’un ERP cloud : clarifier le périmètre, migrer sans risque et réussir le déploiement