SOC en cybersécurité : détecter une attaque ne suffit pas, il faut pouvoir agir
Publié par : Élise Garcin-Lafargue — Rédactrice spécialisée en IT
Un SOC en cybersécurité est une organisation chargée de surveiller le système d’information, de détecter les menaces et de coordonner la réponse aux incidents. Derrière cet acronyme, pour Security Operations Center, se trouvent des analystes, des procédures et des outils. Son intérêt concret : transformer des événements techniques dispersés en décisions capables de limiter une compromission et ses conséquences sur l’activité.
Un centre de surveillance qui doit aussi organiser l’action
Le centre des opérations de sécurité surveille les réseaux, serveurs, terminaux, applications, bases de données et environnements cloud inclus dans son périmètre. Il recherche des signes d’accès non autorisé, de logiciel malveillant, de fuite de données ou de comportement inhabituel. Il peut fonctionner sans salle dédiée : c’est avant tout une capacité opérationnelle, pas un lieu physique.
Une couverture complète vise une surveillance 24 heures sur 24, 7 jours sur 7 et 365 jours par an. Cette disponibilité n’est toutefois pas automatique. Certains dispositifs assurent une analyse uniquement aux heures ouvrées, avec une astreinte pour les incidents critiques. Il faut distinguer la collecte permanente des événements de la présence effective d’analystes capables d’intervenir.
L’analyste SOC qualifie les alertes, recherche des preuves et évalue la gravité des incidents. Les ingénieurs sécurité maintiennent les connecteurs et les règles de détection. Le responsable SOC organise les priorités, les escalades et la coordination avec la direction informatique. Une équipe spécialisée de réponse aux incidents, ou CSIRT, peut prendre le relais pour les investigations complexes.
Le NOC, ou Network Operations Center, poursuit un autre objectif : maintenir la disponibilité et les performances du réseau. Une saturation peut intéresser les deux équipes, mais le NOC cherchera à rétablir le service tandis que le SOC vérifiera notamment l’hypothèse d’une attaque. Ils sont complémentaires.
De l’alerte à la récupération : le déroulement d’un incident
Une alerte ne prouve pas qu’une attaque a réussi. Le travail du SOC consiste à passer d’un signal technique à une compréhension suffisamment fiable pour agir, sans bloquer inutilement l’activité.
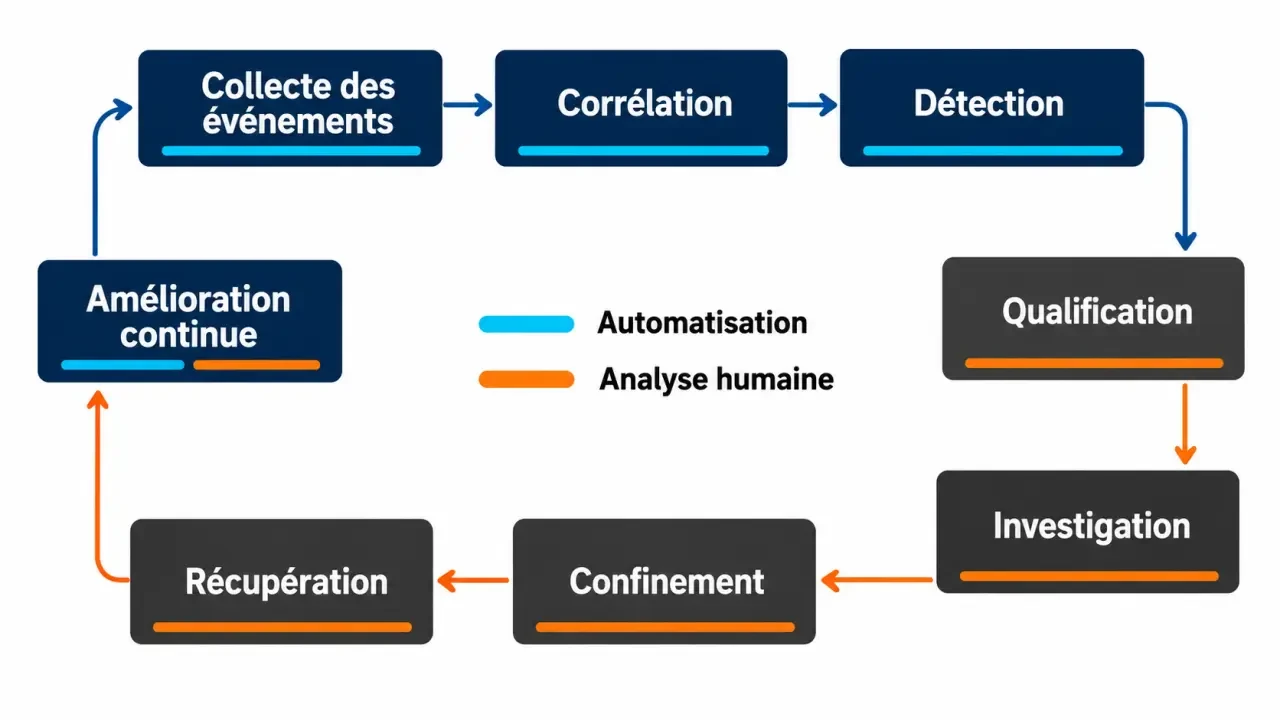
- Surveiller et détecter : les événements collectés sont rapprochés de règles et de comportements attendus pour repérer une activité suspecte.
- Qualifier et prioriser : l’analyste distingue un faux positif d’une menace plausible, en tenant compte du compte concerné et de la criticité du système.
- Investiguer : il reconstitue la chronologie, recherche le point d’entrée et évalue l’étendue de la compromission.
- Contenir et éradiquer : selon ses autorisations, le SOC isole un terminal, fait suspendre un compte ou coordonne la suppression des éléments malveillants.
- Récupérer et améliorer : les équipes restaurent les services, vérifient leur intégrité et corrigent les causes identifiées.
Face à un ransomware, par exemple, le premier enjeu est de limiter la propagation. L’isolement des machines suspectes et la désactivation d’identifiants compromis peuvent précéder la restauration depuis des sauvegardes vérifiées. Restaurer sans traiter le point d’entrée exposerait l’entreprise à une nouvelle compromission. La conservation des preuves doit également être intégrée aux décisions.
Le droit d’agir doit être défini avant l’incident. Qui autorise l’isolement d’un serveur de production ? Qui reste joignable la nuit ? Quel service peut être interrompu ? Le plan de réponse précise ces arbitrages. Après l’incident, l’analyse de la cause racine sert à renforcer les protections et à ajuster les détections.
SIEM, XDR et automatisation : des outils dépendants des données
Le SIEM, pour Security Information and Event Management, centralise et corrèle les événements de sécurité. Il peut rapprocher des échecs de connexion, une authentification inhabituelle et un accès sensible. Sa valeur dépend des journaux reçus, de leur qualité et de la pertinence des règles configurées.
Le XDR, ou détection et réponse étendues, rapproche des signaux issus de plusieurs couches, selon la solution : terminaux, messagerie, identités ou réseau. Il complète les capacités d’investigation et de réponse. Pare-feu, antivirus et systèmes de détection ou de prévention d’intrusion, appelés IDS/IPS, apportent aussi leurs alertes et leurs moyens de protection.
La threat intelligence enrichit l’analyse avec des renseignements sur les menaces et les techniques adverses. Le threat hunting consiste, lui, à rechercher activement une compromission sans attendre une alerte. L’analyse comportementale et l’intelligence artificielle peuvent aider à repérer des anomalies, mais leurs résultats doivent être validés.
Un scénario de réponse joue le rôle d’un tuteur : il guide l’analyste sans remplacer son jugement. Pour une connexion suspecte, il indique les vérifications à effectuer, les preuves à conserver et les conditions d’escalade. Prévoir aussi les exceptions — déplacement professionnel, maintenance autorisée, compte technique — évite qu’une procédure rigide transforme une anomalie légitime en interruption de service.
L’automatisation peut enrichir une alerte ou exécuter une action préautorisée. En revanche, une mesure à fort impact mérite des garde-fous. Aucun outil ne compense un inventaire incomplet, des journaux manquants ou une accumulation d’alertes jamais examinées.
SOC interne ou externalisé : comparer le service réellement assuré
Un SOC interne offre une maîtrise directe des opérations et une connaissance approfondie des métiers. Il exige cependant du recrutement, de la formation, une organisation des rotations et une maintenance continue des outils. L’externalisation auprès d’un MSSP, fournisseur de services de sécurité managés, donne accès à des compétences mutualisées, mais nécessite un partage précis des responsabilités.
| Critère | SOC interne | SOC externalisé |
|---|---|---|
| Connaissance métier | Proximité avec les équipes internes | Contexte à transmettre et actualiser |
| Budget | Personnel, outils, formation et exploitation | Abonnement, intégration et éventuelles prestations supplémentaires |
| Couverture horaire | Dépend des effectifs et rotations | À vérifier dans le contrat |
| Réponse | Selon les délégations internes | Selon les accès et autorisations accordés |
Un modèle hybride permet de confier la surveillance à un prestataire tout en conservant le pilotage et certaines interventions en interne. Pour une PME disposant de peu de spécialistes, cette répartition peut être pertinente. Une organisation aux environnements sensibles ou très spécifiques devra examiner plus finement la personnalisation et l’accès aux données.
Comparez les offres à périmètre équivalent : actifs couverts, volumes de journaux, conservation, horaires, investigation et remédiation incluses. Les engagements de service, ou SLA, doivent distinguer délai de prise en charge, délai d’escalade et capacité d’intervention. Une notification rapide n’équivaut pas à une attaque contenue.
Préparer le déploiement et mesurer les bénéfices sans fausse assurance
Avant de connecter les outils, identifiez les actifs critiques, leurs propriétaires et les sources de journaux nécessaires. Définissez ensuite les premiers scénarios prioritaires : compromission d’un compte administrateur, ransomware ou accès inhabituel à des données sensibles. Testez la collecte et les escalades avant d’élargir progressivement la couverture.
Le SOC contribue à la prévention en signalant des vulnérabilités exploitées, des configurations risquées et des lacunes de visibilité. Il ne remplace ni la gestion des correctifs, ni les sauvegardes, ni la sécurisation des accès. Ces mesures restent sous la responsabilité des équipes désignées.
Pour mesurer son efficacité, suivez le délai moyen de détection, ou MTTD, les délais de réponse et de confinement, ainsi que les faux positifs. Le sigle MTTR pouvant désigner différentes étapes selon les organisations, précisez toujours le point de départ et le résultat mesuré. Vérifiez aussi que les sources critiques transmettent effectivement leurs événements.
Enfin, le SOC contribue à la conformité par la traçabilité, la conservation maîtrisée des preuves et la documentation des incidents. Cela peut soutenir les obligations liées au RGPD, à PCI DSS ou à HIPAA lorsque ces cadres s’appliquent. Il ne garantit pas, à lui seul, la conformité : les durées de conservation, les accès aux journaux et les éventuelles notifications doivent être définis avec les responsables compétents.
Articles qui pourraient vous intéresser :
 Quel ordinateur choisir : usages, composants clés et critères de durabilité pour un achat réussi
 Logiciel ERP gratuit : 5 solutions open source pour piloter votre PME sans licence
 Logiciel de contrôle à distance : 4 critères de sécurité pour choisir la solution adaptée
 Changement clavier QWERTY AZERTY : le raccourci à tester, les réglages à vérifier